Cloud / CGS IT SAF
Cloud
CGS Standard Application Foundation
Sicherheit, Standardisierung, Automatisierung in einem Baukasten: eine bullet-proof gesicherte Standard-Umgebung für Ihre Anwendungen auf AWS, die CIS- und Security-Standards sicherstellt und out of the box bereitsteht – kosteneffizient, skalierbar und kontinuierlich weiterentwickelt. Sie konzentrieren sich auf Ihre Anwendung.
Überblick
Jede Anwendung startet auf einer gehärteten Umgebung: ein geschützter Zugang aus dem Internet, keine öffentlichen IPs, isolierte Datenbanken, Alarme und Guardrails ab dem ersten Deployment. Die Foundation wird kontinuierlich weiterentwickelt und geprüft: jede Version gegen CIS und AWS FSBP, mit Integrationstests in einer eigenen AWS-Testumgebung.
Sicherheit
Bullet-proof ab Werk: gehärtetes Netzwerk, WAF, Verschlüsselung, Least Privilege und isolierte Datenbanken – ausgerichtet an CIS AWS Foundations Benchmark v5.0.0 und AWS FSBP.
Standardisierung
Jede Anwendung bekommt dieselbe geprüfte Struktur – für Entwicklung und Produktion, als versionierte Releases.
Automatisierung
Out of the box als Infrastructure as Code: eine neue Umgebung steht in Minuten, Deployments laufen aus GitHub, Guardrails prüfen jeden Build.
Kosten-Effizienz
Günstiges Profil für Entwicklung (eine Availability Zone, NAT-Instanz), Budget-Alarme, kostenpflichtige Bausteine nur bei Bedarf.
Skalierbarkeit
CloudFront weltweit, Load Balancer vor Containern oder Functions, Produktion über mehrere Availability Zones – wächst mit Ihrer Anwendung.
KI-sicher
Von außen erreicht nichts Ihre Anwendung, was Sie nicht freigeben – auch keine KI. Und ein KI-Agent in Ihrer Umgebung kommt nicht unkontrolliert hinaus: ausgehend nur über NAT und eine DNS-Firewall mit Allowlist.
Auf einen Blick
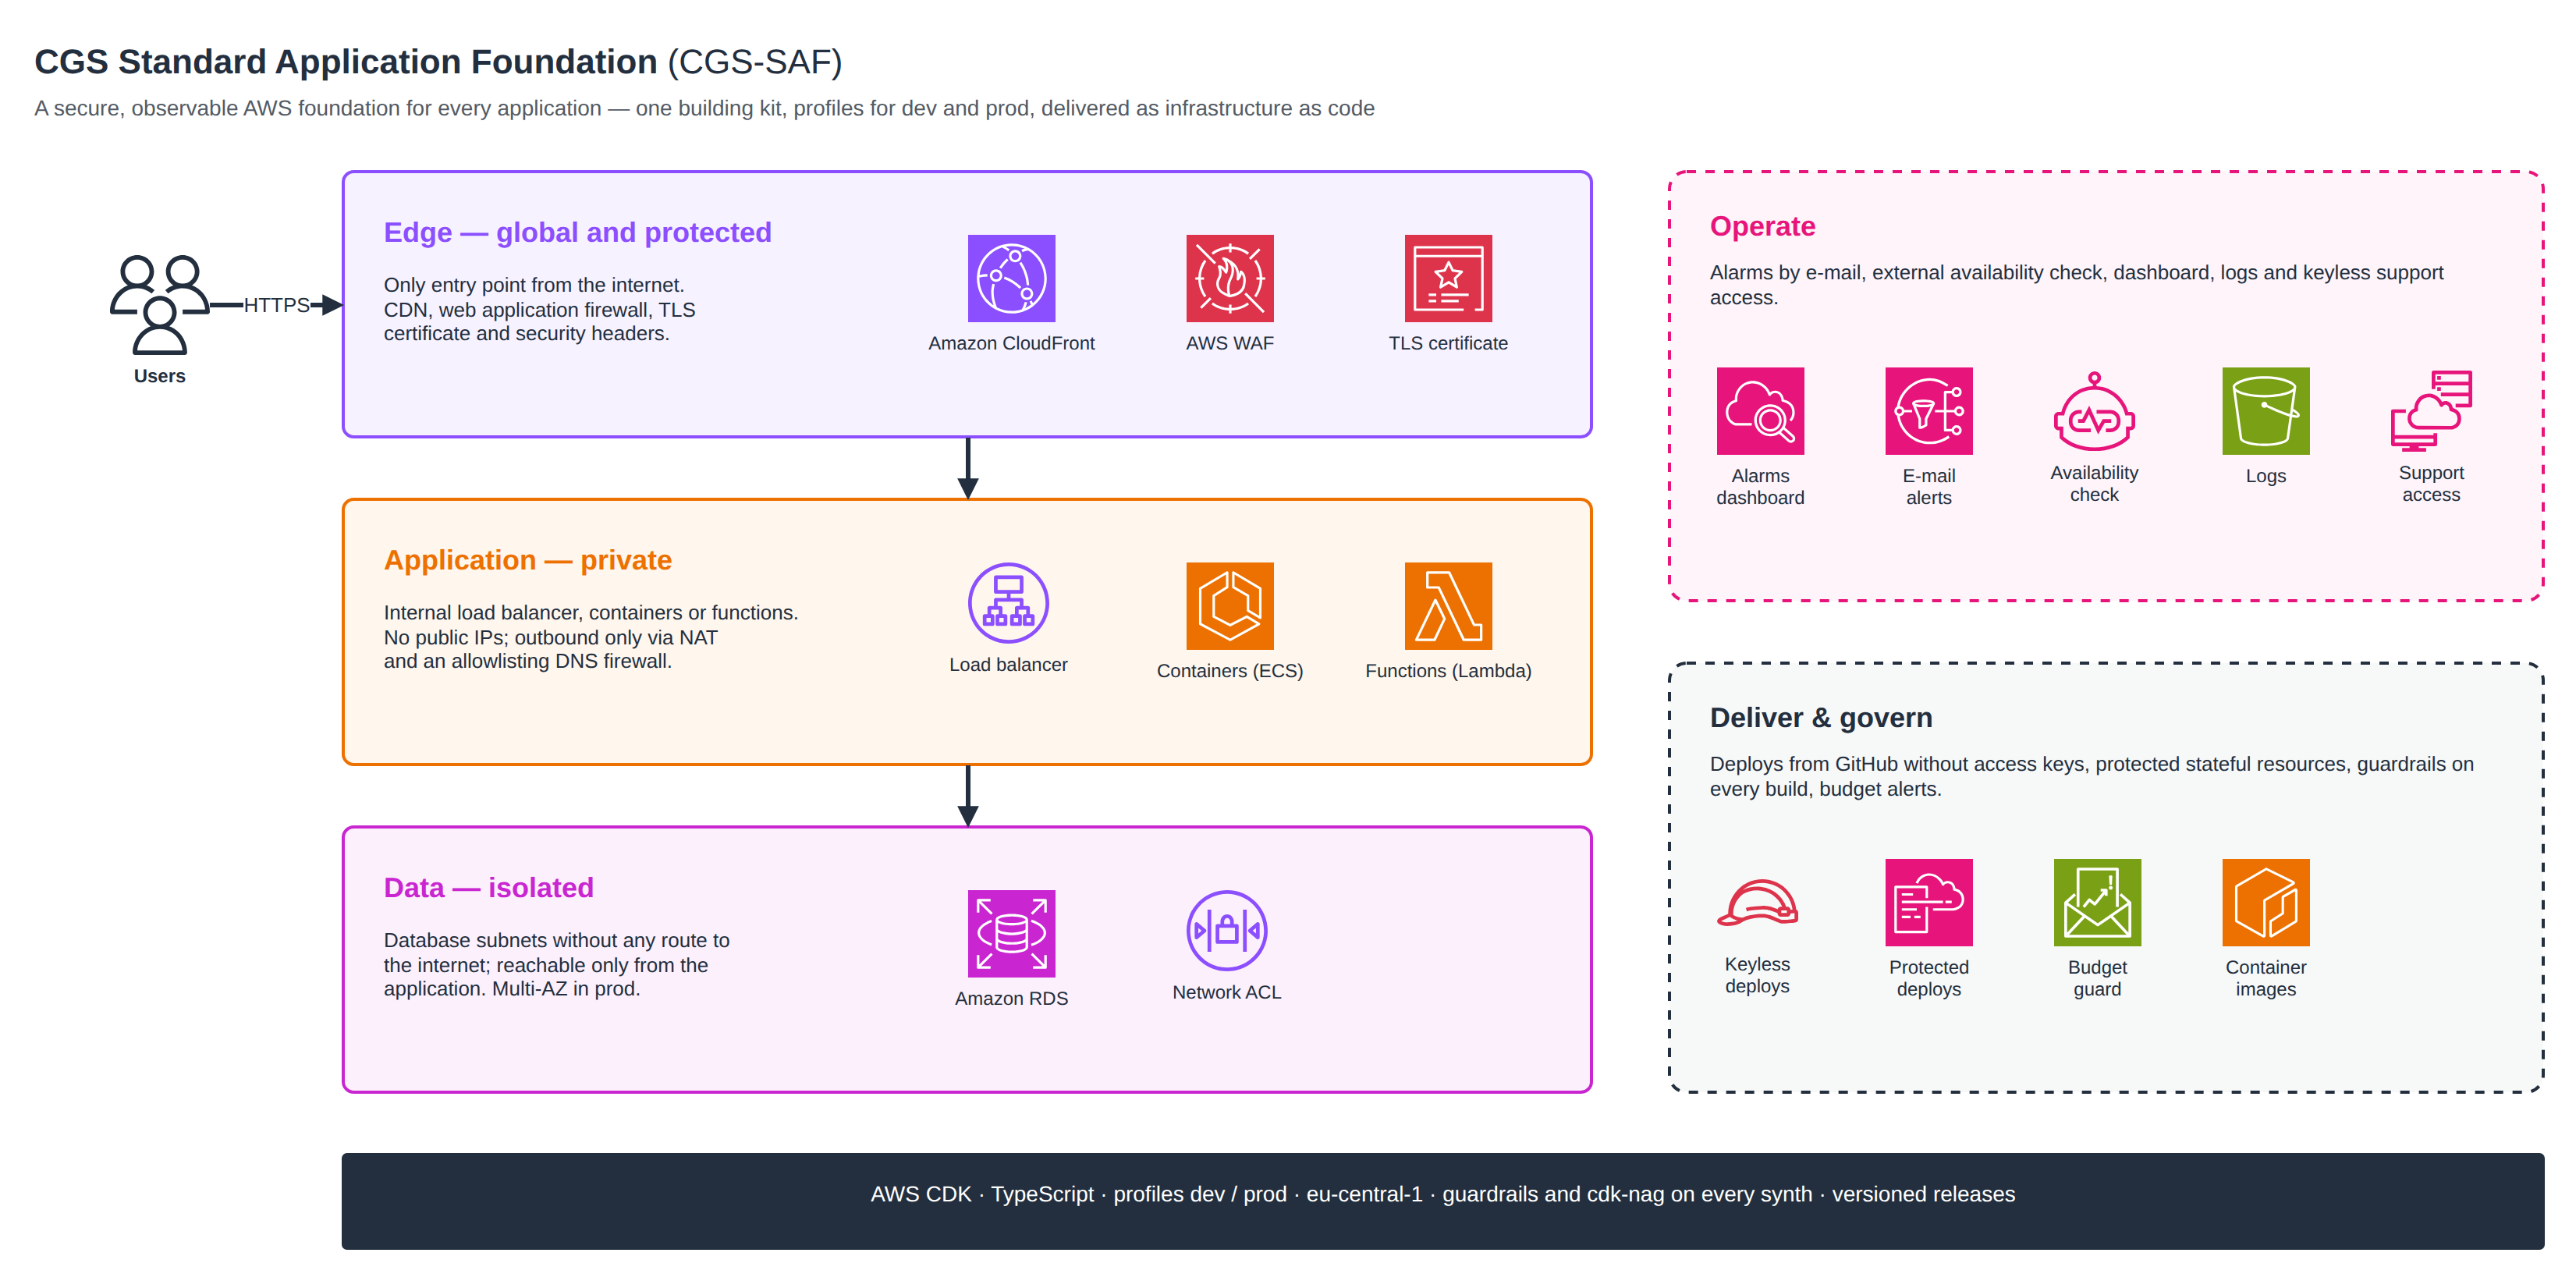
Drei Schichten – Edge, Anwendung, Daten – dazu Betrieb sowie Deployment und Governance.
Was die Foundation liefert
Edge – global und geschützt
Einziger Zugang aus dem Internet: Amazon CloudFront, AWS WAF, TLS-Zertifikat und Security-Header.
Anwendung – privat
Interner Load Balancer, Container (ECS) oder Functions (Lambda). Keine öffentlichen IPs, ausgehend nur über NAT und eine DNS-Firewall mit Allowlist.
Daten – isoliert
Datenbank-Subnetze ohne Route ins Internet, nur aus der Anwendung erreichbar. In Produktion Multi-AZ.
Betrieb
Alarme per E-Mail, externer Verfügbarkeits-Check, Dashboard, zentrale Logs und Support-Zugang ohne SSH.
Deployment & Governance
Deployments aus GitHub ohne Access Keys, geschützte zustandsbehaftete Ressourcen, Guardrails bei jedem Build, Budget-Alarme.
Security by default
Sichere Voreinstellungen nach CIS AWS Foundations Benchmark v5.0.0 und AWS Foundational Security Best Practices.
Architektur im Detail
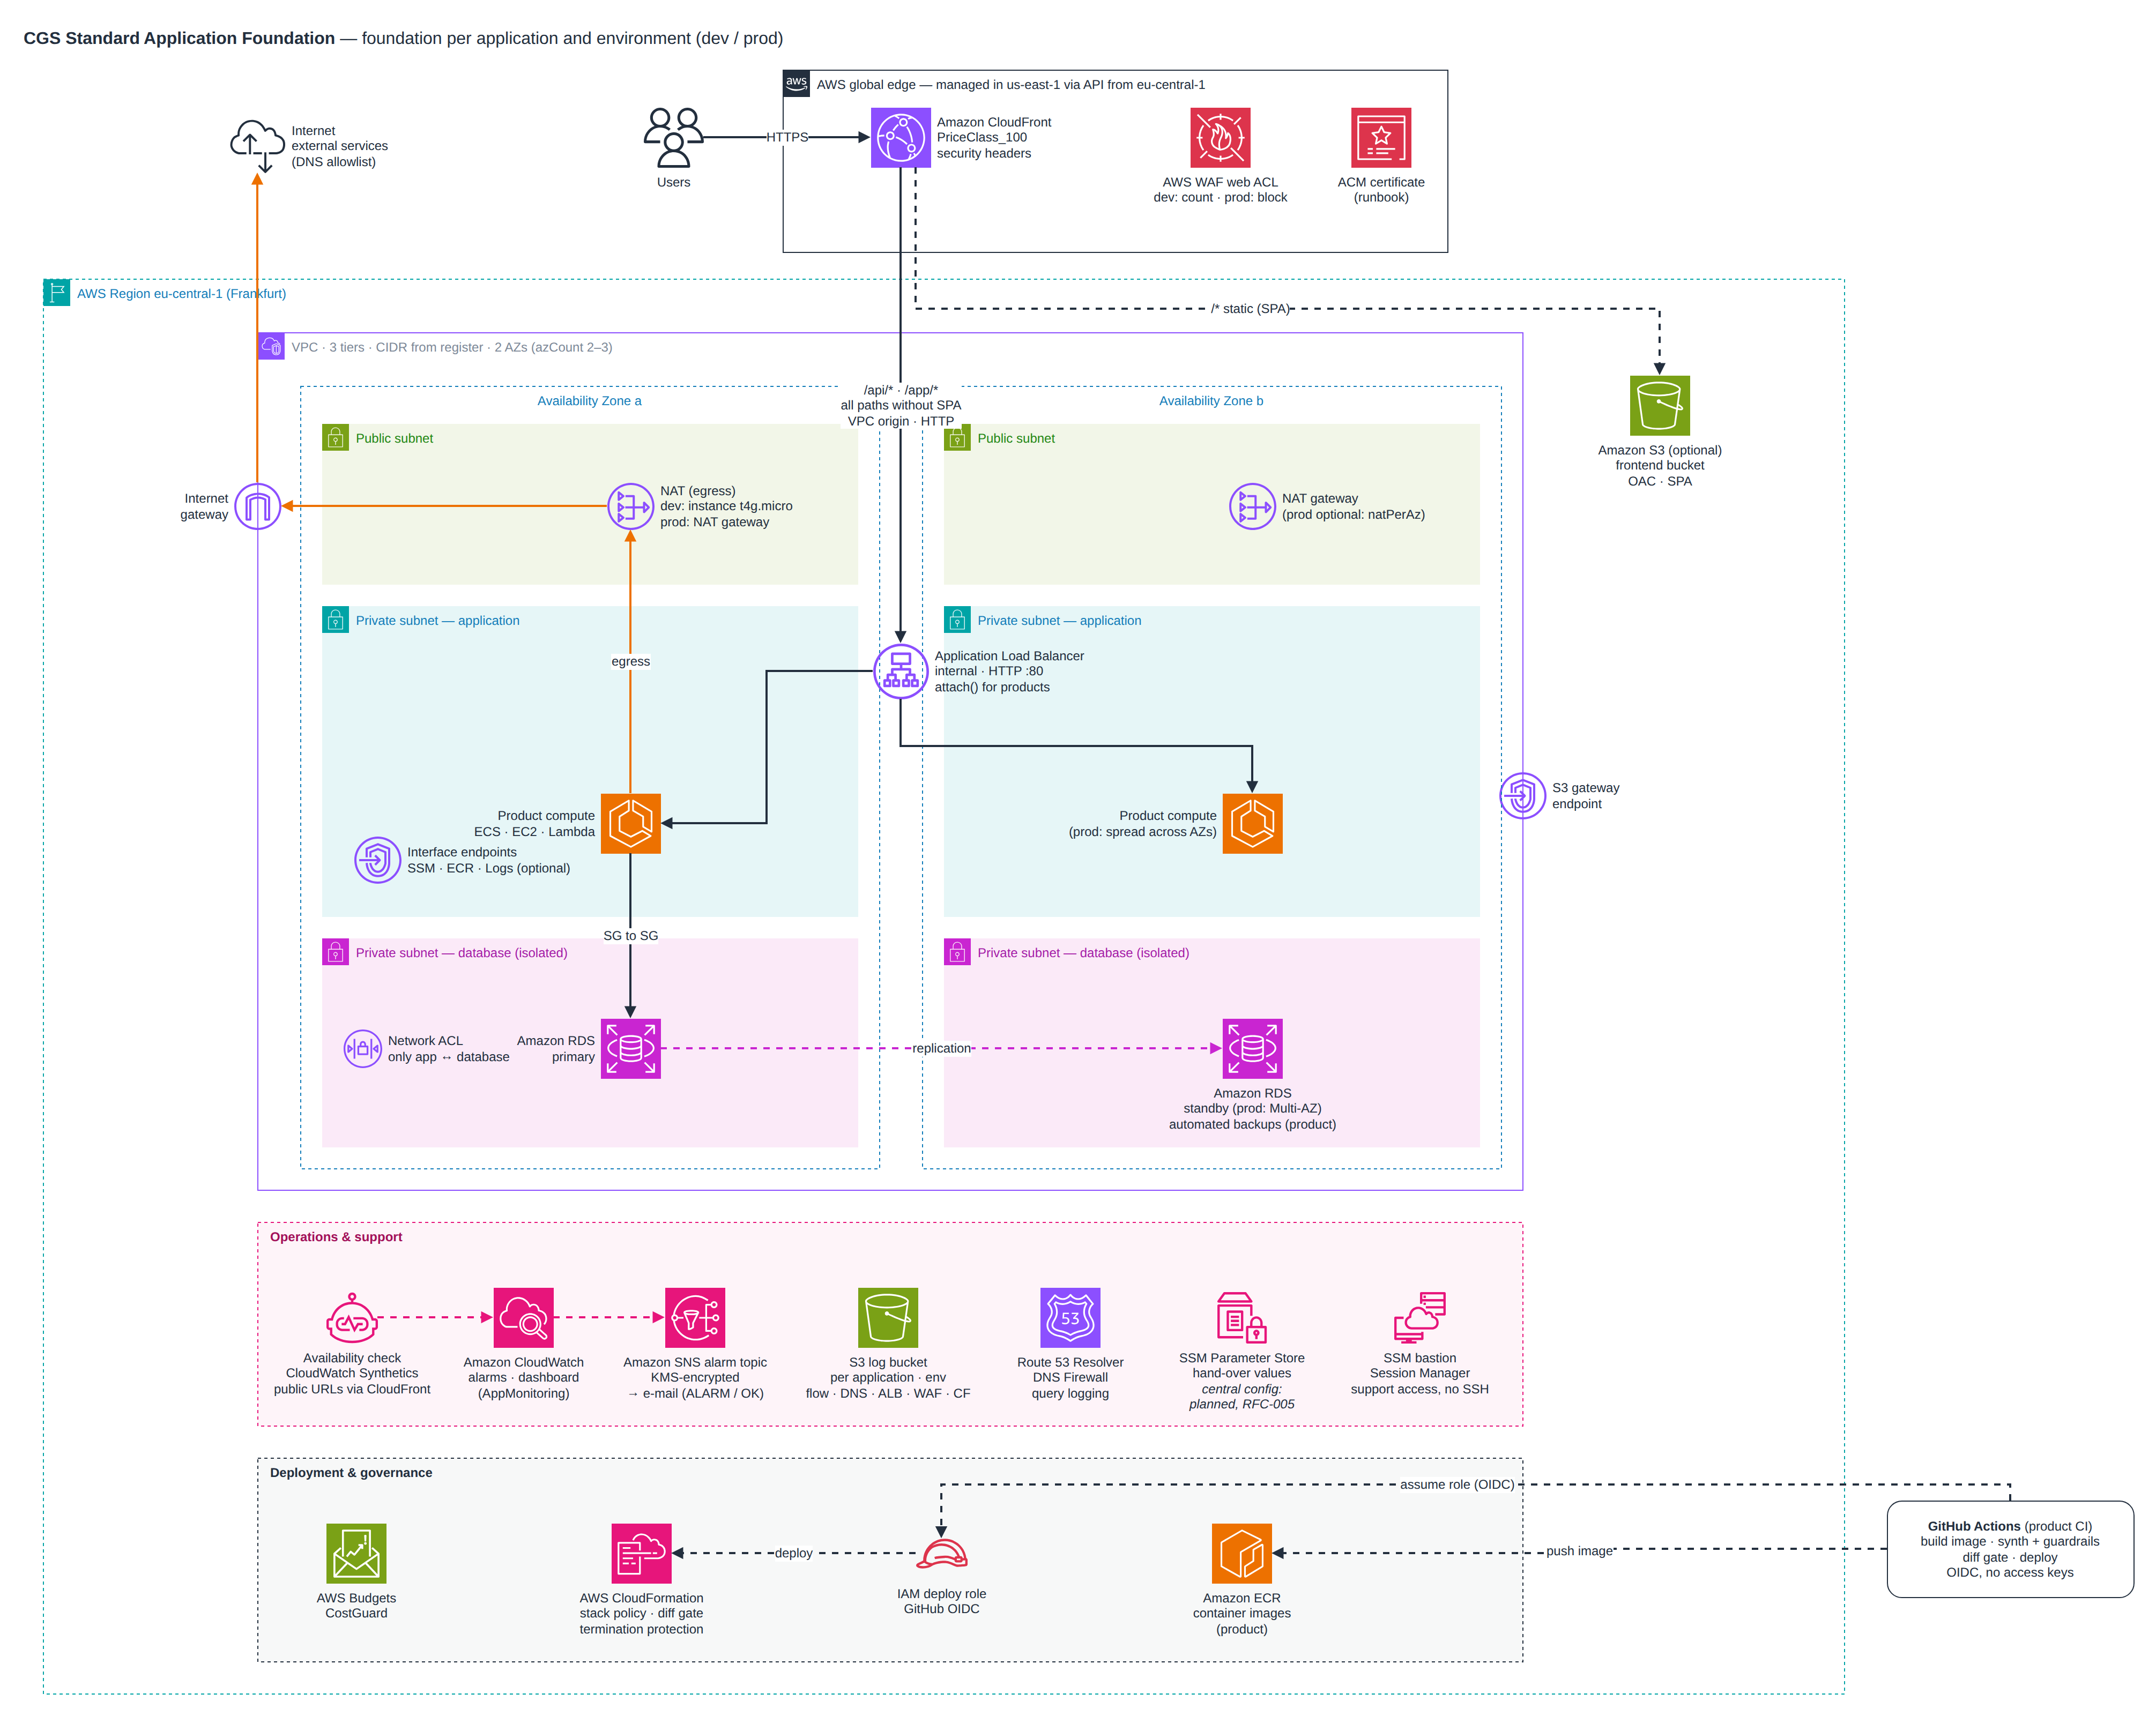
Netzwerk mit drei Schichten über zwei Availability Zones, Edge-Komponenten, Betrieb sowie Deployment und Governance.
Profile für Entwicklung und Produktion
- dev: günstig, eine aktive Availability Zone, NAT-Instanz
- prod: hochverfügbar über mehrere Availability Zones, NAT-Gateway, Multi-AZ-Datenbank
- Region Frankfurt (eu-central-1) als Standard
- AWS CDK in TypeScript, versionierte Releases, Prüfung mit Guardrails und cdk-nag bei jedem Build
Ihre Anwendung auf einer sicheren Basis
Wir setzen die Foundation für Ihre Anwendung auf und bringen sie in Betrieb.