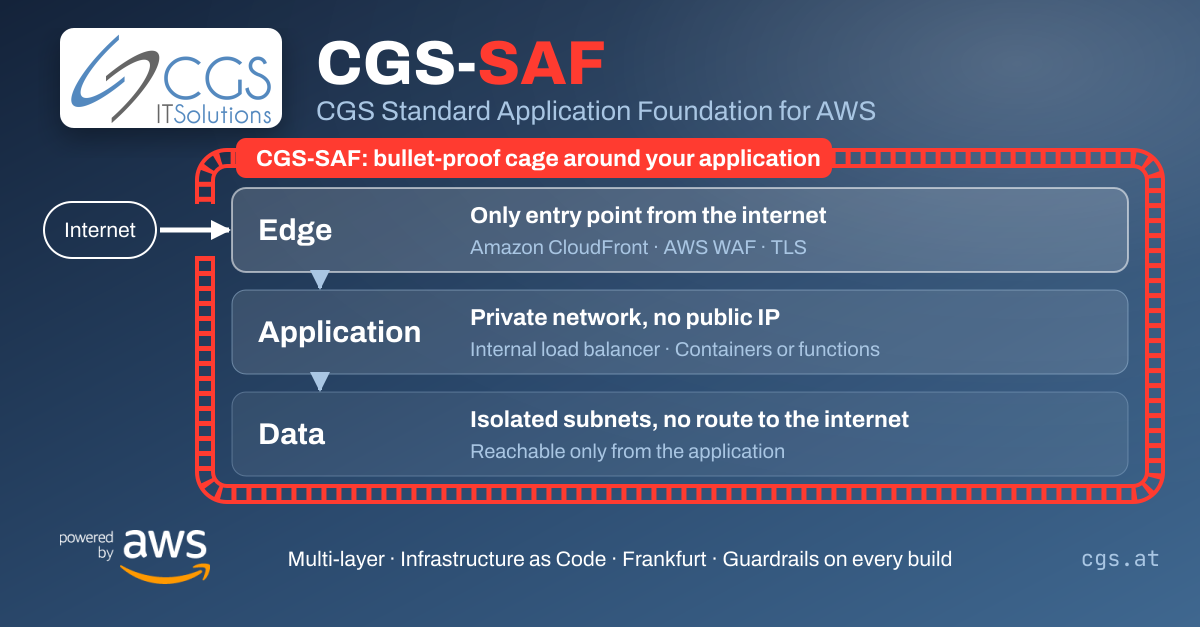
Die CGS Standard Application Foundation, kurz CGS-SAF, legt auf AWS einen Käfig um jede Anwendung. Eine fertige, erprobte Multi-Layer-Architektur mit genau einem Zugang von außen.
- Edge: CloudFront und WAF als einziger Zugang aus dem Internet
- Anwendung: privates Netz, interner Load Balancer, keine öffentliche IP
- Datenbank: isolierte Subnetze ohne Route ins Internet
Dazu Deployment aus GitHub ohne Access Keys, Alarme und Logs ab dem ersten Deployment, Guardrails bei jedem Build. Als Infrastructure as Code in Frankfurt, ausgerichtet an CIS und AWS Security Best Practices.
Ideal, um KI-Agenten sofort in einer abgesicherten Umgebung bereitzustellen: kein Zugang von außen außer über die Edge, ausgehender Verkehr per DNS-Firewall überwacht und auf Wunsch blockiert.
Unser eigenes Produkt Folioboard läuft auf CGS-SAF in Produktion.
Wer gerade eine Anwendung Richtung AWS bringt: Wir zeigen CGS-SAF gerne in 30 Minuten am echten Stack.
Aufbau und Architektur: CGS Standard Application Foundation